Penetrationstest beauftragen: Ablauf und Risiken im Mittelstand
Penetrationstest für KI-Workflows und IT im Mittelstand richtig beauftragen: Vorbereitung, Vertrag, Ablauf und typische Fallstricke beim Pen-Test.
Von Arno Hoffrichter
Das Problem: Unklare Beauftragung führt zu Rechtsunsicherheit
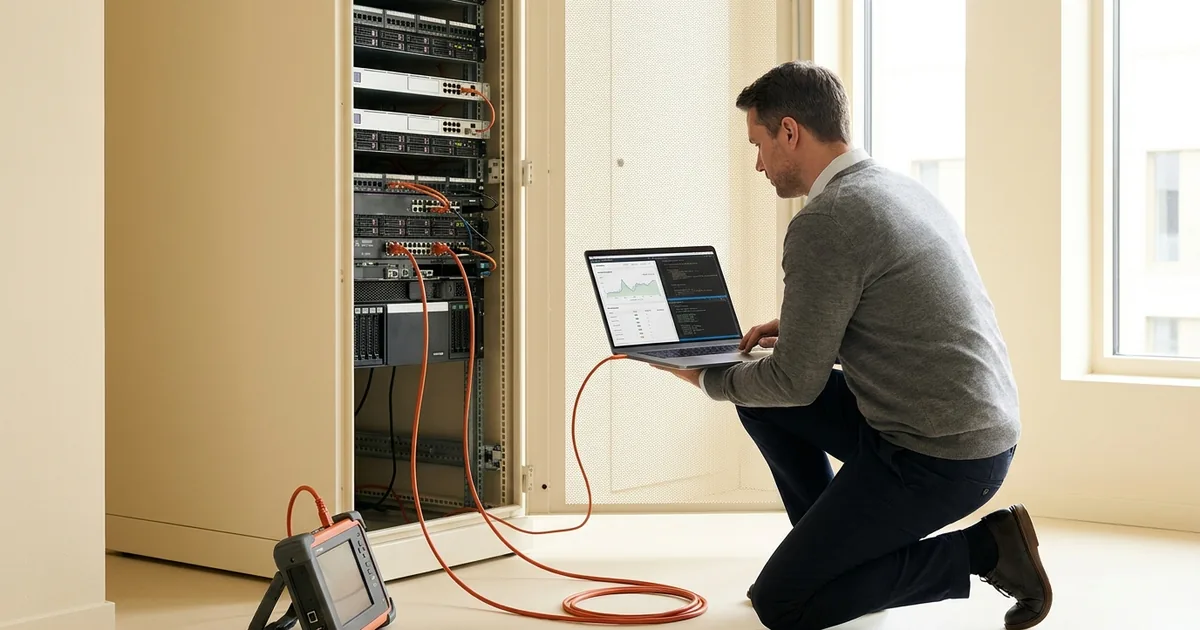
Viele mittelständische Unternehmen wissen, dass ein Penetrationstest sinnvoll wäre. Doch zwischen dieser Erkenntnis und einem sauberen Auftrag liegen oft mehrere Monate Unsicherheit. Wer darf was testen? Welche Systeme sind im Scope? Wer haftet, wenn während des Tests etwas kaputtgeht? Und wie stellt man sicher, dass der Dienstleister nur die vereinbarten Ziele angreift und nicht versehentlich Produktivsysteme lahmlegt?
Ich erlebe regelmäßig, dass Geschäftsführungen einen Pen-Test „irgendwie” beauftragen und dann überrascht sind, wenn der Dienstleister mitten im laufenden Betrieb Lastspitzen erzeugt oder Schwachstellen meldet, die niemand erwartet hat. Ohne klare Dokumentation, ohne schriftliche Freigabe und ohne abgestimmten Zeitplan wird aus einem Sicherheitsaudit schnell ein Haftungsrisiko. Dieser Artikel beschreibt, wie Sie einen Penetrationstest korrekt vorbereiten, beauftragen und begleiten, sodass am Ende verwertbare Ergebnisse vorliegen, ohne dass Ihr Betrieb gefährdet wird.
Was ein Penetrationstest ist und was er leisten soll
Ein Penetrationstest ist der systematische Versuch, Schwachstellen in Ihrer IT-Infrastruktur, Ihren Web-Anwendungen oder KI-Workflows auszunutzen, um die tatsächliche Angriffsfläche zu bewerten. Anders als bei einem Vulnerability-Scan, der nur bekannte CVE-Nummern findet, versucht der Pentester, durch kombinierte Ausnutzung mehrerer Schwachstellen echten Zugriff zu erlangen oder Geschäftsprozesse zu manipulieren.
Ziele sind typischerweise:
- Feststellen, ob ein Angreifer von außen in Ihr Netzwerk eindringen kann
- Prüfen, ob interne Nutzer unerlaubt auf fremde Datenbanken zugreifen können
- Testen, ob KI-Workflows über APIs manipulierbar sind (Prompt Injection, ungeschützte Endpoints)
- Validieren, ob Backup- und Recovery-Prozesse auch nach einem simulierten Ransomware-Angriff funktionieren
Ein Pen-Test ersetzt keine kontinuierliche Überwachung, liefert aber eine Momentaufnahme: Wie robust ist Ihre Infrastruktur am Tag X?
Vorbereitung: Scope, Zeitfenster und Rules of Engagement
Bevor Sie ein Angebot einholen, müssen Sie drei Fragen schriftlich klären:
- Scope: Welche IP-Adressen, Domains, Subnetze und Anwendungen dürfen angegriffen werden? Listen Sie diese explizit auf. Systeme, die nicht im Scope stehen, müssen ausdrücklich ausgeschlossen werden.
- Zeitfenster: Wann darf getestet werden? Viele Mittelständler wählen Freitagnacht bis Sonntagmorgen, um den laufenden Betrieb nicht zu stören. Definieren Sie Start- und Endzeitpunkt auf die Minute genau.
- Rules of Engagement: Darf der Pentester Denial-of-Service-Tests durchführen? Darf er Social Engineering einsetzen (Phishing-Mails an Mitarbeitende)? Darf er physisch ins Rechenzentrum oder den Serverraum? Halten Sie fest, was erlaubt ist und was nicht.
Diese drei Punkte gehören in ein schriftliches Briefing-Dokument, das Sie dem Dienstleister vor Angebotserstellung zukommen lassen. Ohne dieses Dokument wird das Angebot vage bleiben, und Sie zahlen später für Nacharbeiten.
Vertrag und Haftung: Was rechtlich geregelt sein muss
Ein Penetrationstest ist per Definition ein simulierter Angriff. Ohne schriftliche Beauftragung und Freigabe bewegt sich der Dienstleister im Graubereich des §202a StGB (Ausspähen von Daten). Der Vertrag muss daher folgende Punkte enthalten:
- Explizite Erlaubnis: Sie als Auftraggeber erklären, dass Sie Eigentümer oder berechtigter Betreiber der Systeme im Scope sind und den Test autorisieren.
- Haftungsregelung: Wer haftet, wenn während des Tests Systeme ausfallen oder Daten beschädigt werden? Üblich sind Haftungsobergrenzen und Ausschlüsse für Folgeschäden. Lassen Sie diesen Abschnitt von Ihrem Anwalt prüfen.
- Vertraulichkeit: Der Pentester erhält Zugang zu sensiblen Informationen. NDA und Verschwiegenheitsklausel sind Pflicht.
- Auftragsverarbeitung nach Art. 28 DSGVO: Falls der Dienstleister personenbezogene Daten verarbeitet (z. B. aus Logs oder Datenbanken), benötigen Sie einen AV-Vertrag.
- Ergebnisformat: Legen Sie fest, in welchem Format der Abschlussbericht geliefert wird (PDF, Markdown, strukturiertes JSON für Ihr SIEM). Definieren Sie, welche Risiko-Klassifikation (CVSS-Score, eigene Ampel) verwendet wird.
Unterschreiben Sie keinen Vertrag, der nur eine Leistungsbeschreibung enthält, aber Haftung und Scope ausklammert.
Ablauf: Von der Kickoff-Besprechung bis zum Report
Ein typischer Penetrationstest läuft in fünf Phasen ab:
- Kickoff (1 bis 2 Stunden): Videokonferenz mit dem Pentester, Durchsprache des Scopes, Klärung technischer Fragen (VPN-Zugang? API-Keys? Testaccounts?). Bestätigung des Zeitfensters.
- Reconnaissance und Scanning (2 bis 8 Stunden): Der Pentester sammelt Informationen über Ihre Infrastruktur (Whois, DNS, offene Ports, TLS-Versionen). Diese Phase ist meist passiv und erzeugt wenig Last.
- Exploitation (4 bis 16 Stunden): Aktive Versuche, Schwachstellen auszunutzen. Hier kann es zu Lastspitzen, fehlgeschlagenen Logins oder Alarmen in Ihrem SIEM kommen. Stellen Sie sicher, dass Ihr IT-Team informiert ist und nicht versehentlich den Pentester blockiert.
- Post-Exploitation (2 bis 8 Stunden): Falls Zugriff erlangt wurde, prüft der Pentester, wie weit er lateral im Netzwerk vordringen kann und ob er Datenbanken oder Backups erreicht.
- Reporting (4 bis 8 Stunden): Der Dienstleister erstellt einen strukturierten Bericht mit Fundstellen, Risikobewertung, Screenshots und konkreten Handlungsempfehlungen.
Planen Sie nach dem Test ein Debriefing ein, in dem der Pentester die Funde live durchgeht und Rückfragen beantwortet. Das vermeidet Missverständnisse und beschleunigt die Remediation.
Kommunikation während des Tests: Wer muss was wissen?
Ein häufiger Fehler ist, dass nur die IT-Abteilung über den Pen-Test informiert wird. Wenn dann das Monitoring Alarm schlägt oder die Firewall Verbindungen blockt, entsteht Panik. Informieren Sie rechtzeitig:
- IT-Team: Vollständiger Scope, Zeitfenster, Kontaktdaten des Pentesters. Vereinbaren Sie einen Notfall-Kanal (z. B. gemeinsamer Slack-Channel oder WhatsApp-Gruppe).
- Geschäftsführung: Kurze schriftliche Info, dass Test stattfindet, wer ihn durchführt, wann Ergebnisse vorliegen.
- Rechenzentrum/Hosting-Provider: Falls Sie Systeme bei einem Dritten hosten, muss dieser den Test genehmigen. Viele Provider blocken Pen-Tests aus ihrem AGB heraus, wenn sie nicht vorab informiert wurden.
- Datenschutzbeauftragter: Falls der Test personenbezogene Daten berührt, muss der DSB das Vorgehen absegnen.
Halten Sie alle Freigaben schriftlich fest (E-Mail reicht).
Typische Fallstricke und wie Sie sie vermeiden
Fehlende Backups vor dem Test: Wenn der Pentester versehentlich Daten löscht oder ein System abstürzt, brauchen Sie ein aktuelles Backup. Führen Sie spätestens 24 Stunden vor Testbeginn ein vollständiges Backup durch und validieren Sie die Wiederherstellung.
Produktiv- und Testumgebung verwechselt: Dokumentieren Sie klar, welche IP-Adressen zu welcher Umgebung gehören. Ein Pen-Test auf dem Produktivsystem kann zu Ausfällen führen, die vermeidbar gewesen wären.
Offene Aufgaben aus dem letzten Test ignoriert: Wenn Sie bereits einen Pen-Test durchgeführt haben und kritische Findings noch offen sind, werden diese im nächsten Test erneut auftauchen. Arbeiten Sie alte Berichte ab, bevor Sie einen neuen Test beauftragen.
Keine Eskalationsregeln: Definieren Sie vorab, wann der Pentester den Test abbrechen muss (z. B. bei einem Systemausfall, der Produktionsprozesse betrifft). Ohne klare Regel testen manche Dienstleister weiter, obwohl längst Schaden eingetreten ist.
Ergebnisse landen in der Schublade: Ein Pen-Test kostet zwischen 5.000 und 25.000 Euro, je nach Scope. Wenn Sie die Findings nicht zeitnah abarbeiten, haben Sie Geld verbrannt. Planen Sie nach dem Report mindestens 40 bis 80 Stunden Ingenieur-Zeit für Remediation ein.
Was nach dem Test passieren sollte
Der Abschlussbericht enthält typischerweise 10 bis 40 einzelne Findings, sortiert nach Kritikalität (Critical, High, Medium, Low, Informational). Legen Sie pro Finding fest:
- Wer ist zuständig (Name, nicht „die IT”)?
- Bis wann soll es behoben sein?
- Welche Maßnahme wird umgesetzt (Patch, Konfigurationsänderung, Abschaltung)?
Erstellen Sie ein Ticket-System (Jira, Linear, sogar ein Excel-Sheet reicht), in dem jeder Finding als Aufgabe geführt wird. Kritische Findings (Remote Code Execution, SQL Injection, fehlende Authentifizierung) sollten innerhalb von 7 Tagen geschlossen sein. High-Findings innerhalb von 30 Tagen, Medium innerhalb von 90 Tagen.
Viele Dienstleister bieten einen Re-Test an: Nach drei Monaten prüfen sie kostengünstig, ob die gemeldeten Schwachstellen tatsächlich behoben sind. Das ist sinnvoll, denn erfahrungsgemäß bleibt jede dritte Maßnahme unvollständig oder wird falsch umgesetzt.
Wann ein Penetrationstest Pflicht ist
Rechtlich verpflichtend ist ein Pen-Test in Deutschland nur in wenigen Fällen: für Betreiber kritischer Infrastrukturen nach BSI-Gesetz, für bestimmte Finanzdienstleister nach BaFin-Vorgaben und künftig für Unternehmen, die unter NIS2 fallen (ab Oktober 2024 bzw. nationale Umsetzung 2025). Für alle anderen ist er freiwillig, wird aber von Versicherungen (Cyber-Police), Wirtschaftsprüfern (im Rahmen von IT-Audits) und großen Kunden (als Teil der Lieferantenbewertung) zunehmend verlangt.
Wenn Sie KI-Workflows produktiv einsetzen und personenbezogene Daten verarbeiten, empfehle ich einen Pen-Test alle 12 bis 24 Monate. Bei größeren Änderungen an der Infrastruktur (neues Rechenzentrum, Migration auf Self-Hosted, Einführung neuer APIs) sollte ein Test unmittelbar danach erfolgen.
Was White Fox Automations für Sie tun kann
Wir beauftragen Penetrationstests nicht selbst, arbeiten aber eng mit spezialisierten Dienstleistern zusammen und begleiten Sie bei Vorbereitung, Scope-Definition und Remediation. Falls Sie KI-Workflows auf eigener Infrastruktur betreiben oder Self-Hosted-Plattformen wie n8n einsetzen, erstellen wir vor dem Test die technische Dokumentation, die der Pentester benötigt: Netzwerkdiagramme, API-Endpunkte, Authentifizierungslogik. Nach dem Test unterstützen wir Sie beim Umsetzen der Maßnahmen, sodass Ihre Systeme messbar sicherer werden. Wenn Sie einen Pen-Test planen oder den letzten Bericht noch nicht abgearbeitet haben, sprechen Sie uns an.
Sprechen Sie mit uns
Sie möchten das in Ihrem Betrieb umsetzen? Wir bauen die passende Maschine mit Ihnen.
Telefon: 040 468 967 680
E-Mail: info@whitefox-automations.com
Oder über unser Kontaktformular.
Wenn Sie das praktisch umsetzen wollen
Auch interessant
- 26. Mai 2026 7 Min. Lesezeit
Predictive Maintenance im Mittelstand: IoT Pipeline ohne Hyperscaler
Weiterlesen - 7. Sept. 2026 8 Min. Lesezeit
Penetrationstest für KI-Workflows: Sicherheitslücken finden
Weiterlesen - 17. Aug. 2026 7 Min. Lesezeit
Netzwerk-Segmentierung für KI-Workflows: Infrastruktur sicher trennen
Weiterlesen


